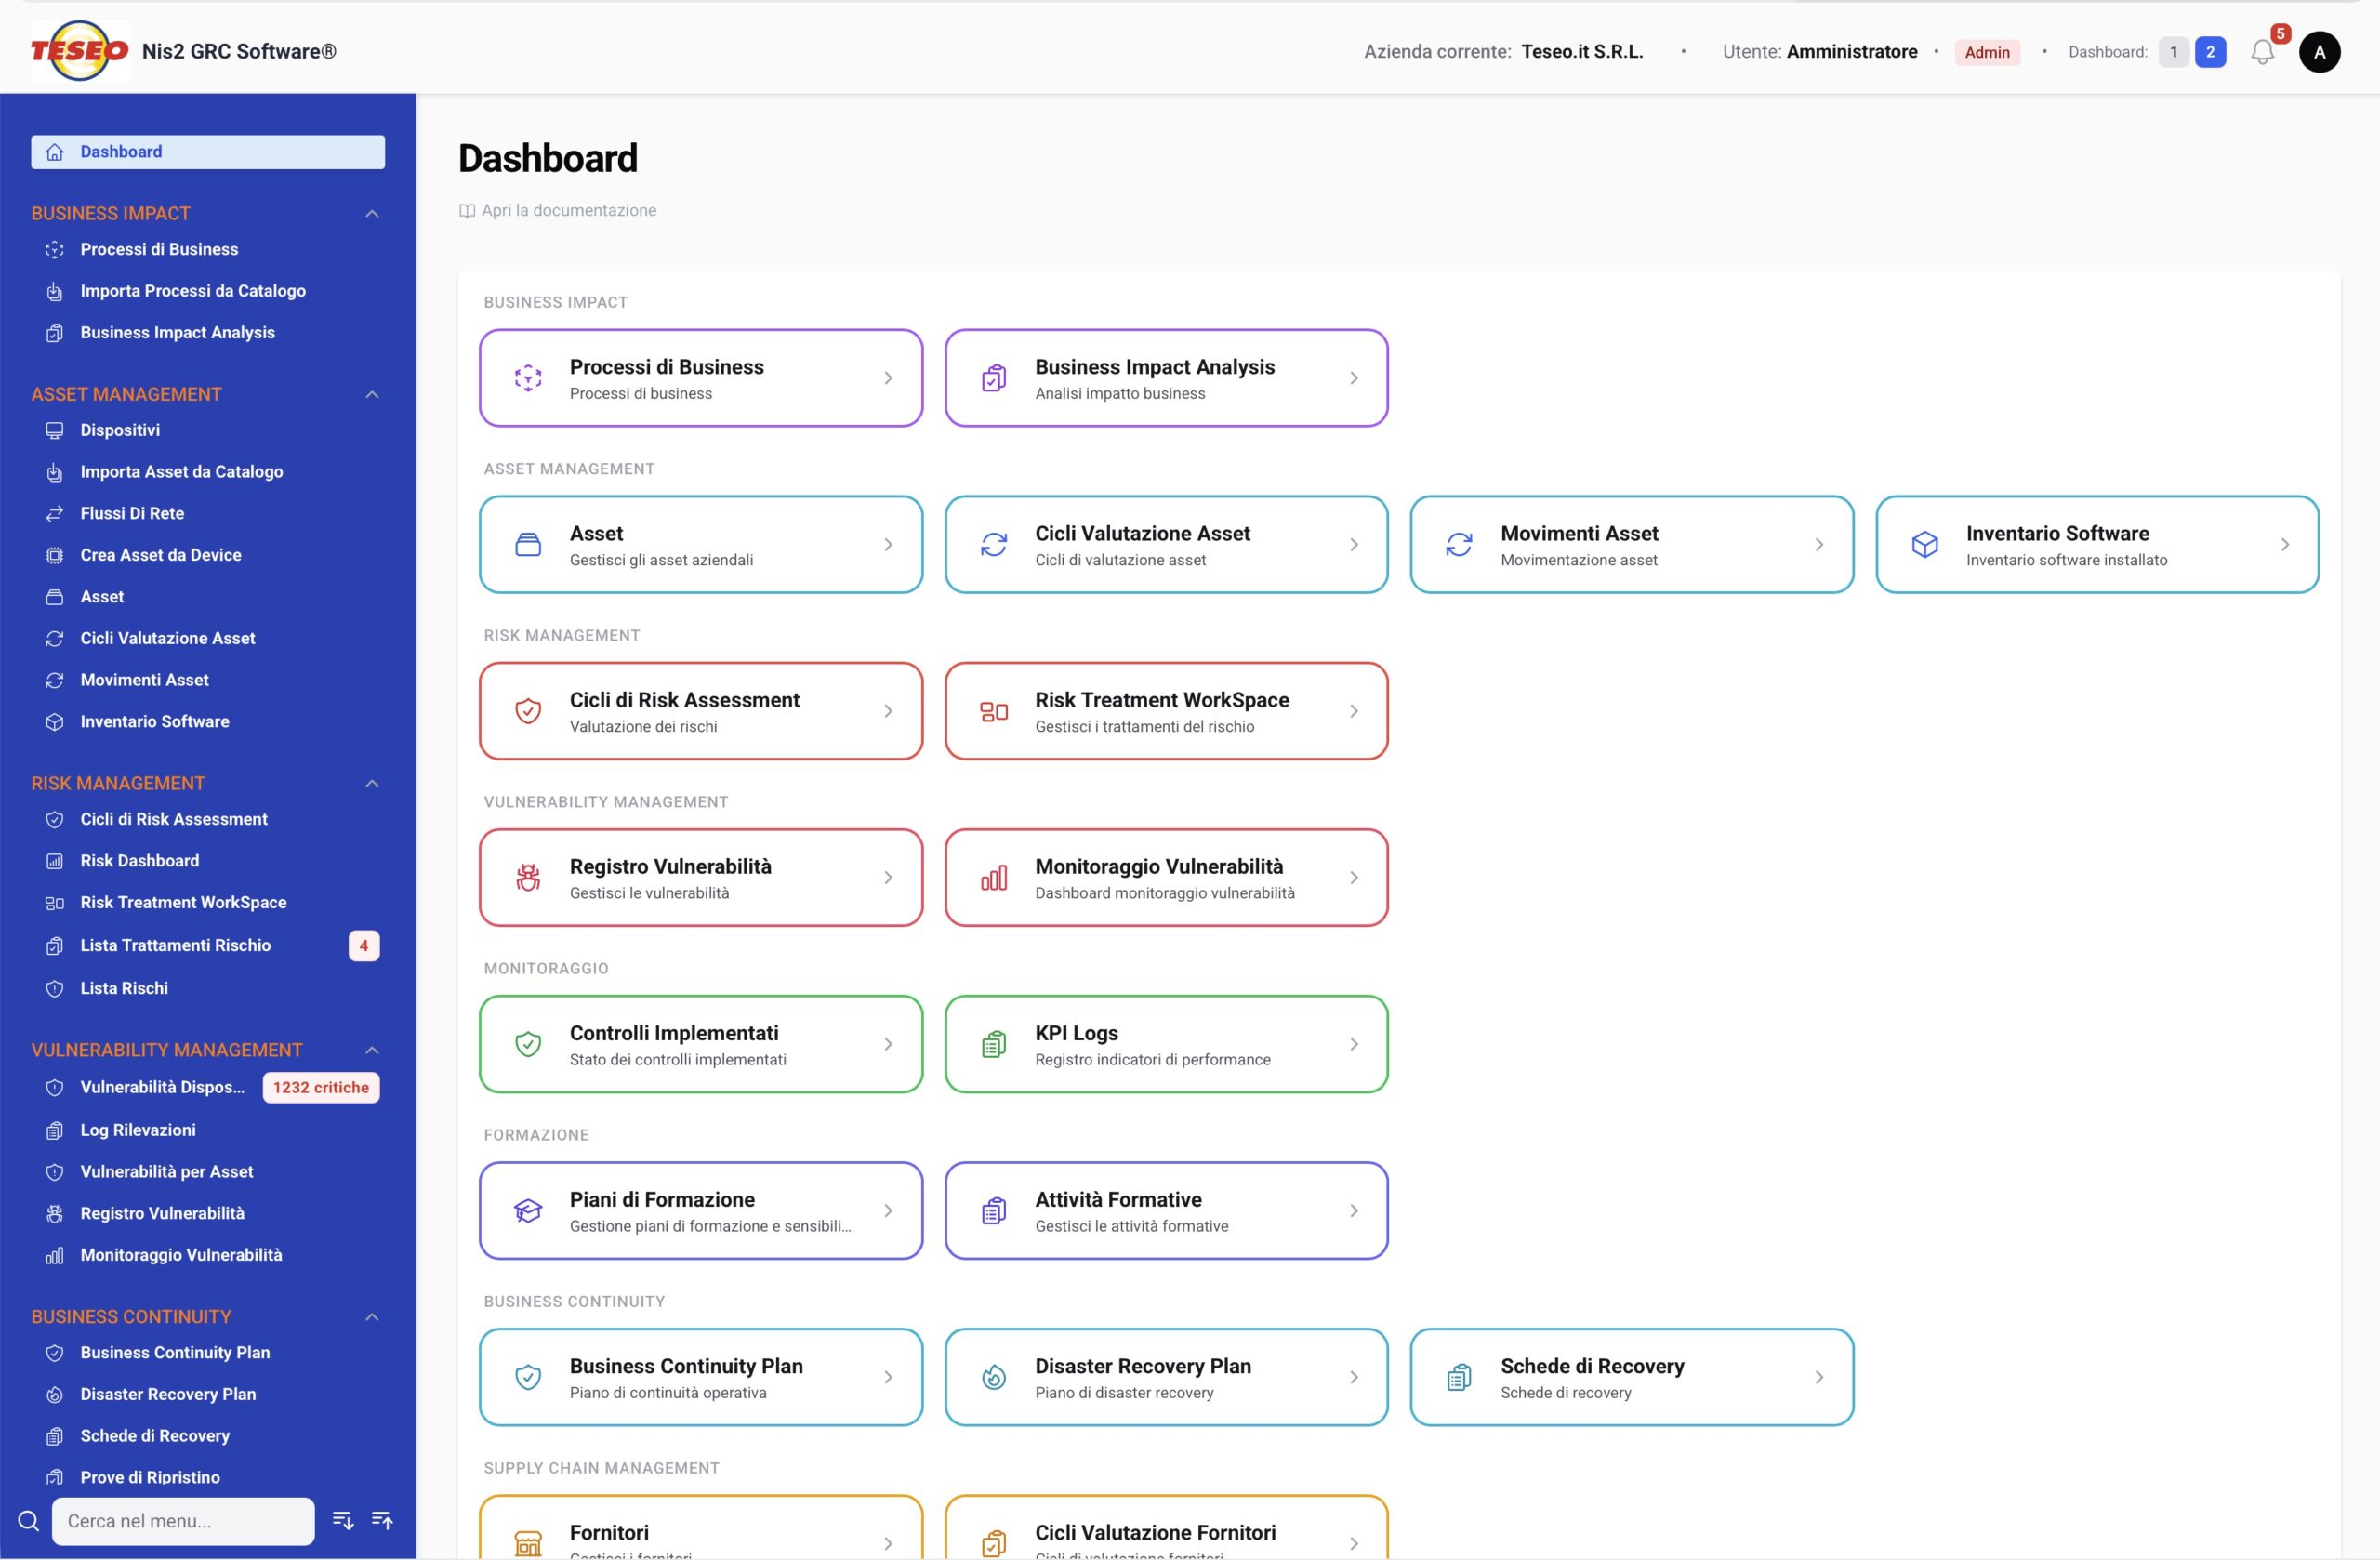
Teseo NIS2 GRC Software
Tutta la compliance NIS2 in un’unica piattaforma
Gestisci asset, rischi, vulnerabilità, incidenti, documentazione e audit da un solo ambiente, e genera i file conformi ai template ACN pronti per il Portale. Basta Excel e documenti sparsi.
31 luglio 2027: misure di sicurezza di base operative per chi è entrato in elenco nel 2026. Tutte le scadenze
Il software è progettato e costruito sulla NIS2 italiana e sulle determinazioni ACN, non è stato aggiunto a un altro software esistente.
Lo usano già, tra gli altri:

Corso in presenza a Bari
NIS2 a 360°: il metodo per applicarla davvero
Due giornate tra teoria ed esercitazioni sulla piattaforma, per IT Manager, consulenti e aziende di informatica: 15-16 dicembre 2026 o 19-20 gennaio 2027.
La compliance non è un adempimento da fare una volta
La NIS2, in vigore in Italia dal 2025, impone obblighi diretti al management: chi non è conforme rischia sanzioni pesanti e responsabilità personali. E l’azienda cambia, i rischi cambiano con lei, le vulnerabilità pure.
Word ed Excel non reggono: gli strumenti frammentati non si parlano, non tracciano le decisioni e non producono la documentazione che l’ACN si aspetta.
Novità: assistente AI
L’AI mette il turbo alla compliance
GURU è l’assistente AI integrato nella piattaforma. Lo apri da qualsiasi schermata, scrivi la domanda come la faresti a un collega esperto e ricevi una risposta che parla della tua azienda, dei tuoi asset, dei tuoi rischi.
- Ti dice quali misure della Determinazione ACN sono soddisfatte, quali in parte e quali no, e perché
- Spiega le anomalie segnalate: quale requisito non torna, dove, e cosa serve per sistemarlo
- Lavora in sola lettura, su una copia pseudonimizzata dei dati della tua azienda
Chiedi a GURU
A che punto sono con la compliance?
Va bene questa analisi dei rischi?
Perché il sistema mi segnala un’anomalia rispetto alla norma?
Questo asset è a posto?
Cosa gestisci con la piattaforma
Governance e organizzazione
Organigrammi, ruoli e team operativi (OSI, Incident Response Team, Crisis Management Team), sedi e responsabilità. Profili di accesso per azienda o per consulente, anche multi-azienda.
Misure ACN: GV.PO-01 · GV.RR-02 · GV.RR-04 · GV.RM-03 · PR.AT-01 · PR.AT-02
Asset, rischi e vulnerabilità
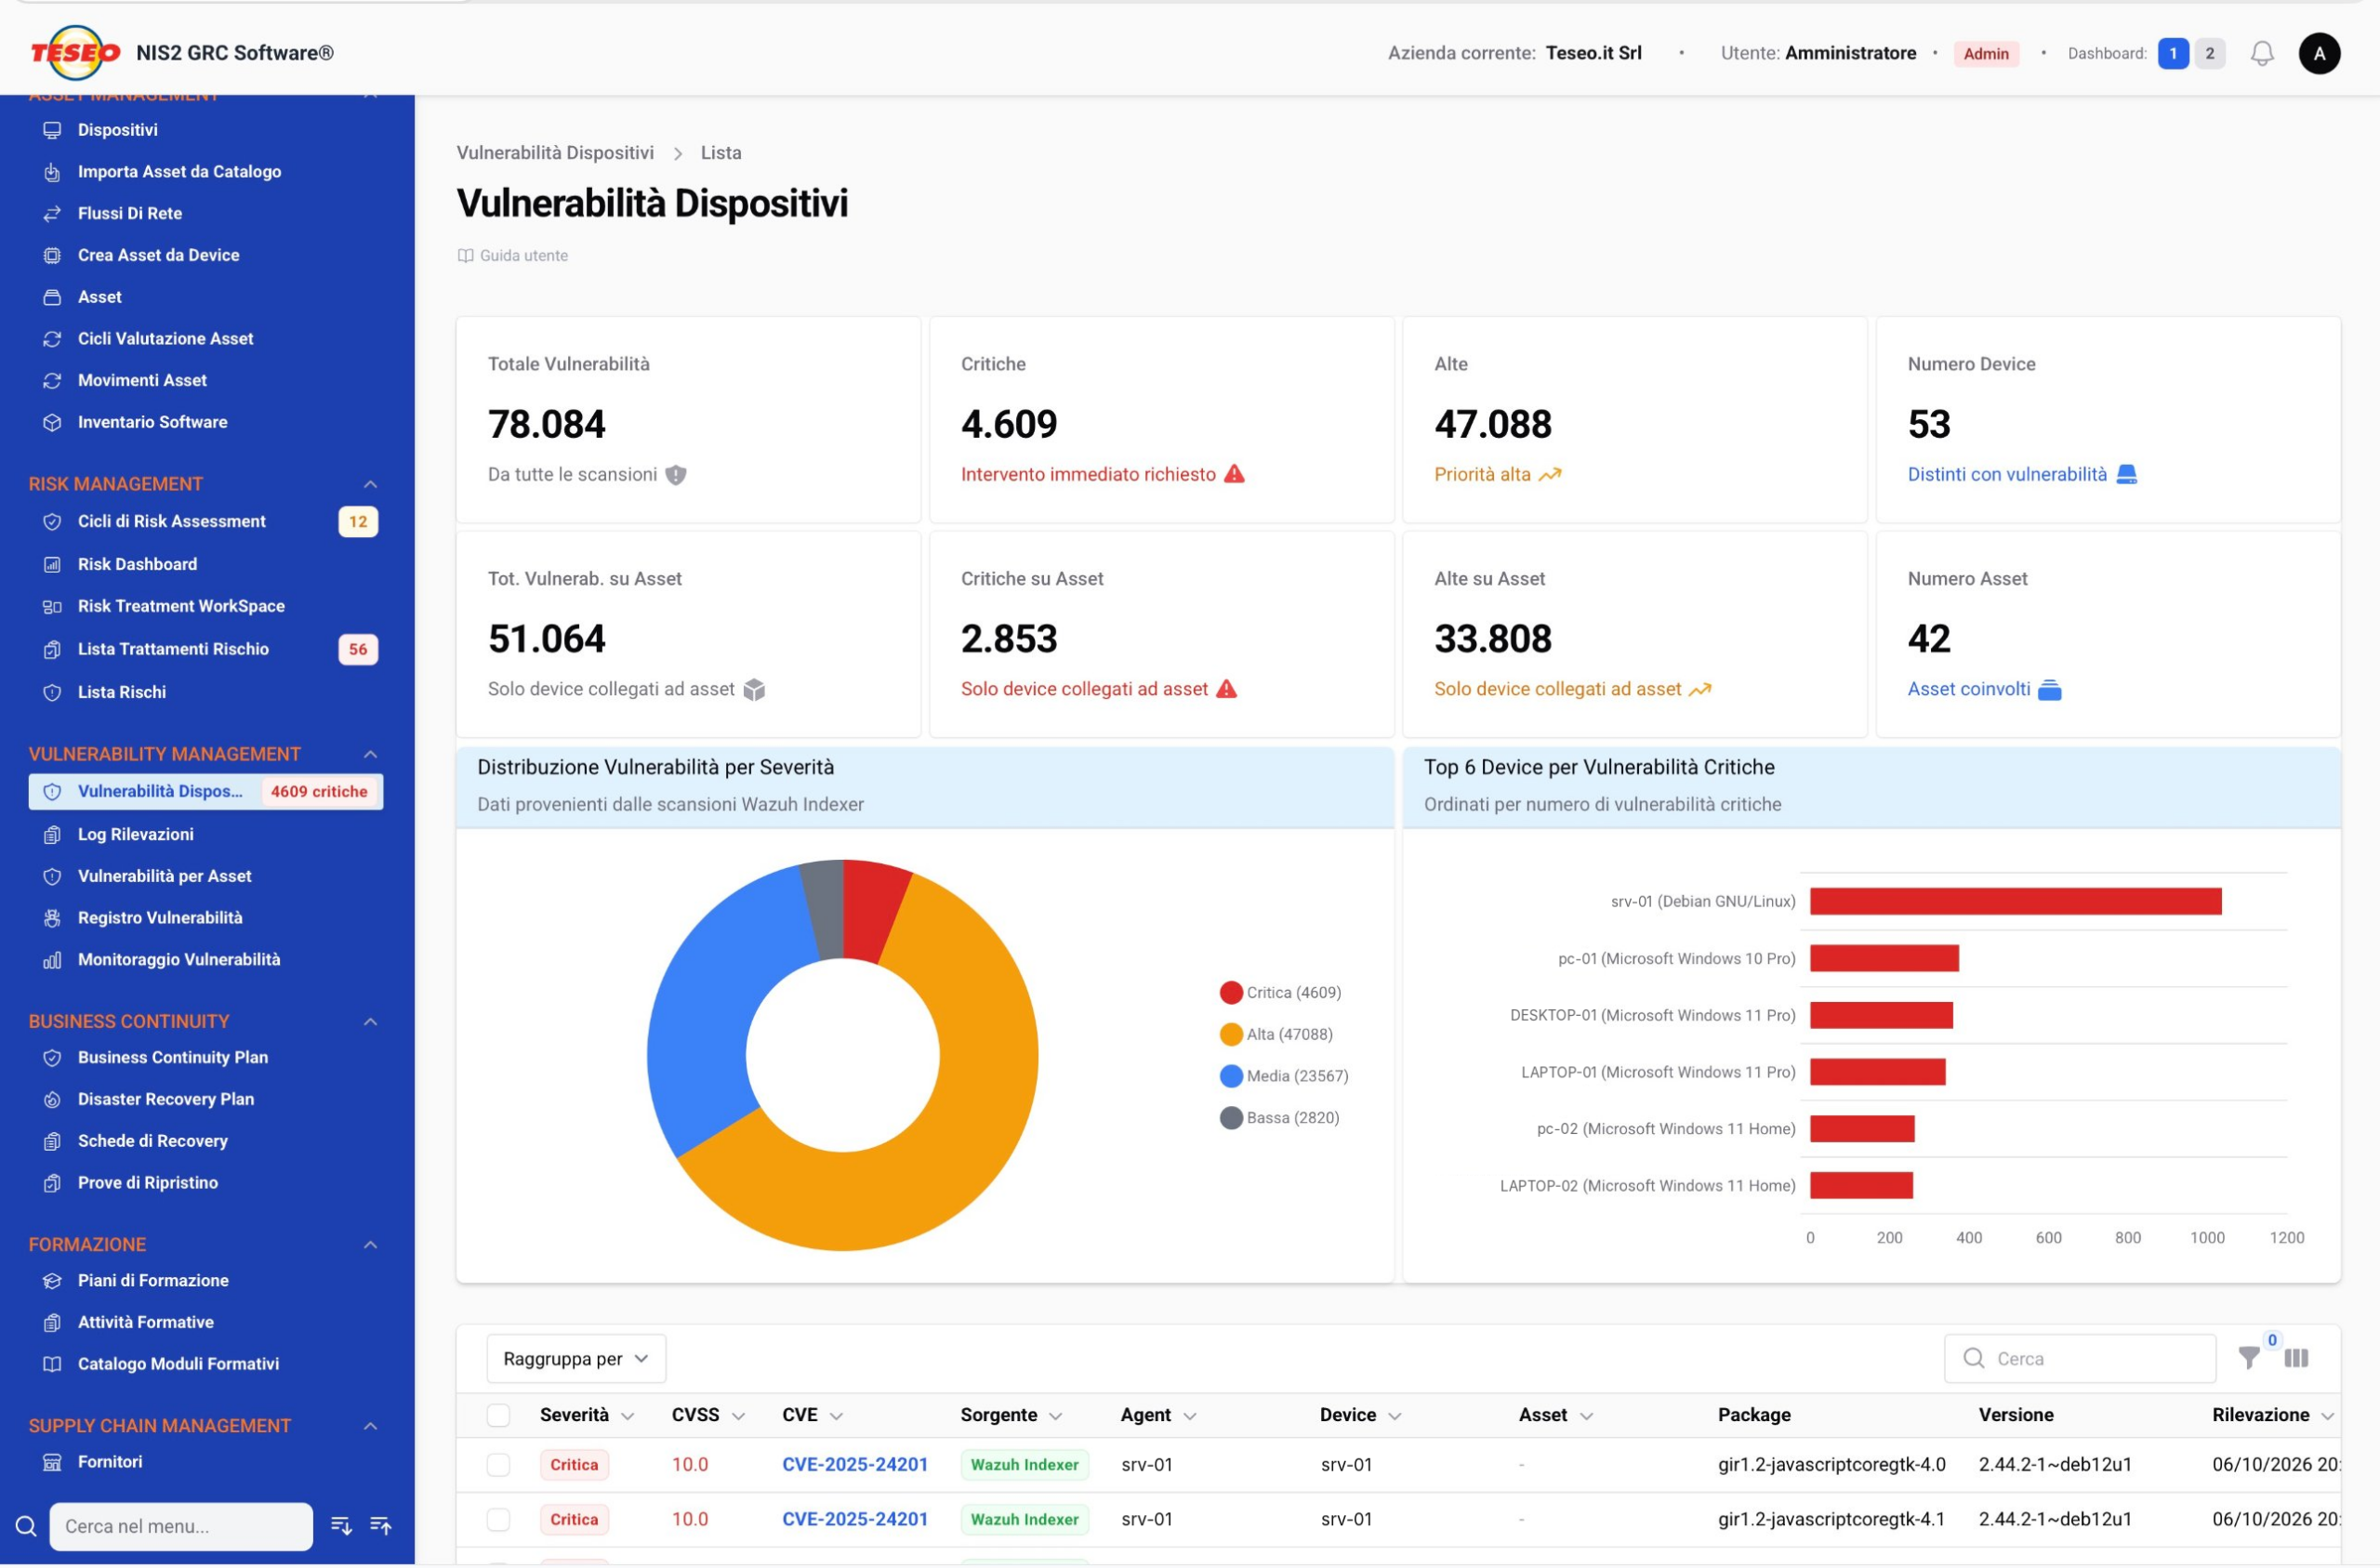
Asset mappati per sede, anche cloud e di terzi. Business Impact Analysis, valutazione e trattamento del rischio con SLA, RTO, RPO e Risk Appetite personalizzabili. Registro CVE e monitoraggio tramite KPI.
Misure ACN: ID.AM-01 · ID.AM-02 · ID.AM-03 · ID.RA-01 · ID.RA-05 · ID.RA-06 · ID.RA-08 · DE.CM-01 e altre
Continuità operativa
Business Continuity Plan e Disaster Recovery Plan, con schede di recovery per ogni asset e per scenario, disegnate con un editor grafico a diagramma di flusso.
Misure ACN: ID.IM-04 · PR.DS-11 · PR.IR-03
Fornitori e incidenti
Questionari personalizzabili per valutare i fornitori e registro delle non conformità. Incidenti gestiti con tempi e modulistica pronti per le comunicazioni all’ACN.
Misure ACN: GV.SC-01 · GV.SC-04 · ID.AM-04 · RS.MA-01 · RS.CO-02 · RC.RP-01
Analisi dei rischi sulle forniture
Per ottemperare alla misura GV.SC-07 della determina ACN, è necessario sviluppare una analisi dei rischi dei prodotti dei fornitori e dei loro servizi, in ottica di cybersecurity.
Misure ACN: GV.SC-07 · GV.SC-01
Documentazione e audit
Documenti di compliance generati da template personalizzabili, Documenti di Ambito e Procedure approvati con firma digitale o autografa, archivio di tutte le versioni e scadenzario di adempimenti e revisioni.
Misure ACN: ID.IM-01 · GV.PO-01 · GV.PO-02
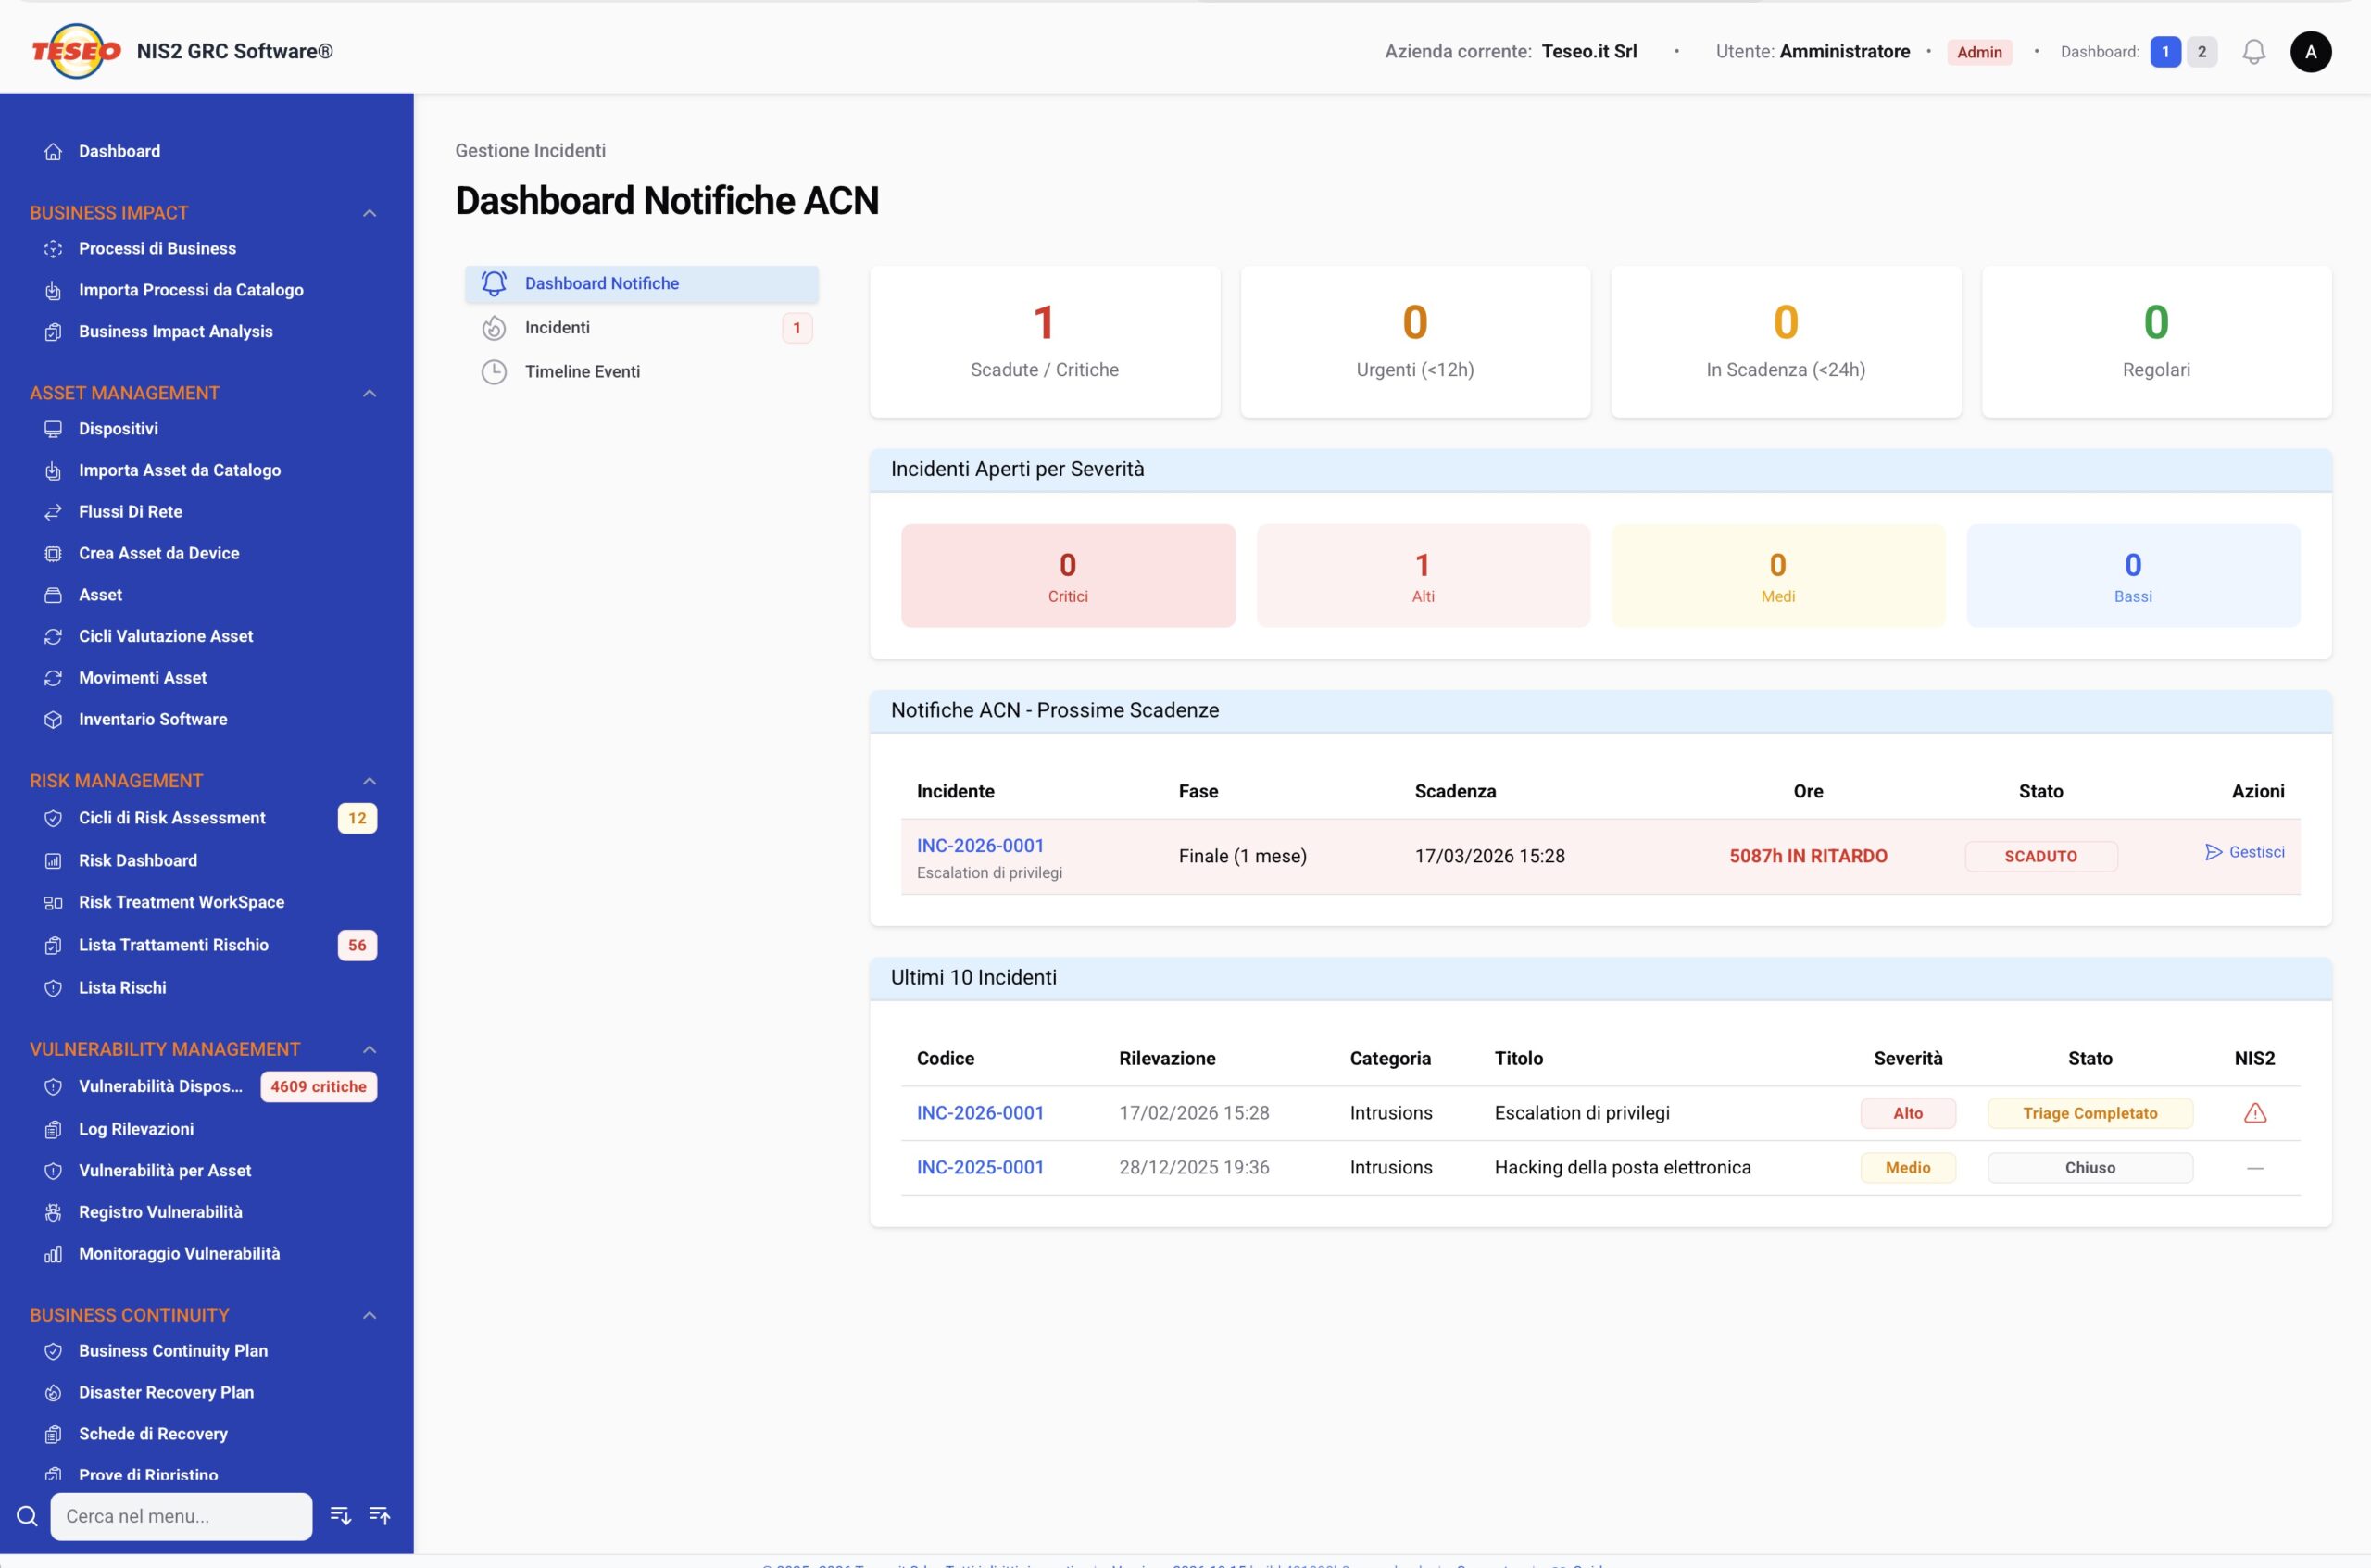
Cataloghi asset, template rischi e trattamenti…tutto per rendere più rapida la tua Compliance
Cataloghi di tipologie di asset, di rischi possibili, di trattamenti applicabili, template di controlli con parametrazione, template documentali, fornitori, insomma…una serie veramente nutrita di facilities per farti raggiungere la Compliance nel più breve tempo possibile.
Requisiti
D.Lgs. 138/2024 e determinazioni ACN
- Governance, ruoli e organigrammi
- Business Impact Analysis (BIA), categorizzazioni e collegamento con Asset
- Risk Assessment, Vulnerabilità, continuità operativa e disaster recovery
- Notifiche al CSIRT Italia
Cataloghi NIS2 GRC TESEO
- Processi di Business (categorizzazioni)
- Asset
- Rischi
- Trattamenti
- Template controlli
Compliance NIS2
Produzione di
- 19 documenti di ambito
- 6 allegati ai documenti di ambito
- 10 Procedure operative
- 15 Registri (monitoraggio continuo)
- 3 File per il portale ACN (infrastruttura, fornitori, categorizzazioni)
I file per il Portale ACN, pronti da caricare
La piattaforma genera i file richiesti dal Portale ACN, conformi ai template ufficiali. Nessuna compilazione manuale.
.csv
Infrastruttura
Archivio dei domini di proprietà e degli IP pubblici. Se qualcosa cambia basta esportare e caricare: utile a tutti i soggetti NIS, che devono comunicare ogni modifica entro 14 giorni.
.ods
Fornitori rilevanti NIS
Anagrafica con verifica al VIES integrata, catalogo di oltre 500 codici CPV e più CPV per fornitore con criterio di rilevanza. I dati incompleti vengono segnalati.
.xlsx
Categorizzazione di attività e servizi
Oltre 1.300 processi di business già categorizzati secondo le 10 macro-aree ACN, con categorie di rilevanza basate sulla BIA integrata.
La NIS2 non è la ISO 27001
Molti software GRC nascono per la ISO 27001 e vengono proposti anche per la NIS2. Ma la NIS2 italiana ha requisiti propri che la ISO 27001 non copre.
Teseo NIS2 GRC Software è progettato fin dall’inizio su questi requisiti, non adattato in un secondo momento.
| Requisito NIS2 | GRC pensati per la ISO 27001 | Teseo NIS2 GRC |
|---|---|---|
| Distinzione tra soggetti essenziali e importanti | Non coperto | Incluso |
| Misure di sicurezza della Determinazione ACN 379907/2025 | Non coperto | Incluso |
| Categorizzazione di attività e servizi secondo il modello ACN | Non coperto | Incluso |
| Fornitori rilevanti NIS con criteri di rilevanza | Non coperto | Incluso |
| Notifiche al CSIRT Italia con tempi e modulistica dedicati | Non coperto | Incluso |
| File nei formati richiesti dal Portale ACN | Non coperto | Incluso |
Si collega ai tuoi strumenti di monitoraggio
Device, software installato e vulnerabilità arrivano ogni giorno in automatico tramite connettori REST API dedicati. Altri connettori verso piattaforme SIEM, EDR e XDR sono in arrivo.
Wazuh, Zabbix, Nethesis, NinjaOne, Acronis, Action1 e ManageEngine sono marchi registrati dei rispettivi produttori.
Un software per la sicurezza deve essere sicuro per primo
Nella piattaforma ci sono le informazioni della tua azienda: asset, vulnerabilità, incidenti, fornitori. Per questo accessi, approvazioni e storico sono progettati per essere controllati e verificabili.
- Profili di accesso distinti per azienda e per consulente
- Approvazioni interne con autenticazione a più fattori, documenti con firma digitale o autografa
- Decisioni approvate, firmate e storicizzate: ogni passaggio resta tracciato
- Flussi di rete anonimizzati (per gli essenziali)
- Autenticazione di ingresso MFA
- Sicurezza nella connessione ai SIEM
Perché sceglierla
- Documenti di ambito, allegati, registri e procedure per dimostrare la compliance
- Tracciabilità completa delle decisioni del management
- Zero carta: tutto il flusso di approvazione è digitale
- Operativa da subito, con cataloghi e tabelle preimpostati
- Pensata per PMI e organizzazioni strutturate che non vogliono soluzioni sovradimensionate
- Software e consulenza dallo stesso partner, se ti serve un affiancamento
Modalità di fornitura
La licenza d’uso può essere erogata con un canone annuale di uso on-cloud
E’ possibile anche la fornitura on-premise
Standard e riferimenti
- NIS2: D.Lgs. 138/2024
- Determinazione ACN 379907/2025 e determinazioni ACN 2026 su categorizzazione e fornitori rilevanti NIS
- ISO/IEC 27001:2022 e ISO 22301:2019
- NIST CSF 2.0
Domande frequenti
Possono lavorarci anche i consulenti?
Sì. Sono previsti profili di accesso per azienda e per consulente, anche su più aziende.
Bisogna partire da zero?
No. La piattaforma arriva con cataloghi e tabelle precompilati: tipologie di asset, rischi inerenti, trattamenti del rischio, processi di business e template dei documenti.
Come vengono approvati i documenti?
Con firma digitale, oppure con firma autografa caricando il documento firmato. Le approvazioni interne si fanno con firma elettronica e autenticazione a più fattori. La piattaforma conserva tutte le versioni dei documenti e dei template di stampa, così lo storico è sempre consultabile.
Dove viene installato il software?
In software è disponibile on-cloud oppure su VM dedicata on-premise
Vuoi vederla in azione?
Ti mostriamo come funziona in una demo di 30 minuti, senza impegno. Raccontaci la tua situazione: ti facciamo vedere come la piattaforma si applica alla tua realtà.