Non parti da un foglio bianco
Processi, asset, rischi, controlli, fornitori, documenti e norme sono già in piattaforma, pronti da importare. Tu scegli, adatti alla tua azienda e sei operativo in giorni, non in mesi.
Oltre 1.300
processi di business, ognuno legato a una delle 10 macro-aree ACN
Oltre 500
codici CPV per classificare le forniture
Oltre 140
tipologie di asset pronte da importare
Oltre 40
template di documenti, generati con i dati dell’azienda
Cosa trovi già pronto
Ogni catalogo è un punto di partenza: importi le voci che ti servono e le adatti. Quello che manca lo aggiungi tu, e resta a disposizione per le valutazioni successive.
Business Impact
- Oltre 1.300 processi di business pronti da importare
- Ognuno già legato a una delle 10 macro-aree ACN
- Import diretto con “Importa Processi da Catalogo”
Asset
- Oltre 140 tipologie di asset pronte da importare
- 10 categorie di asset predefinite
- Import diretto con “Importa Asset da Catalogo”
Rischi
- Oltre 35 minacce, in 8 categorie
- Oltre 60 vulnerabilità
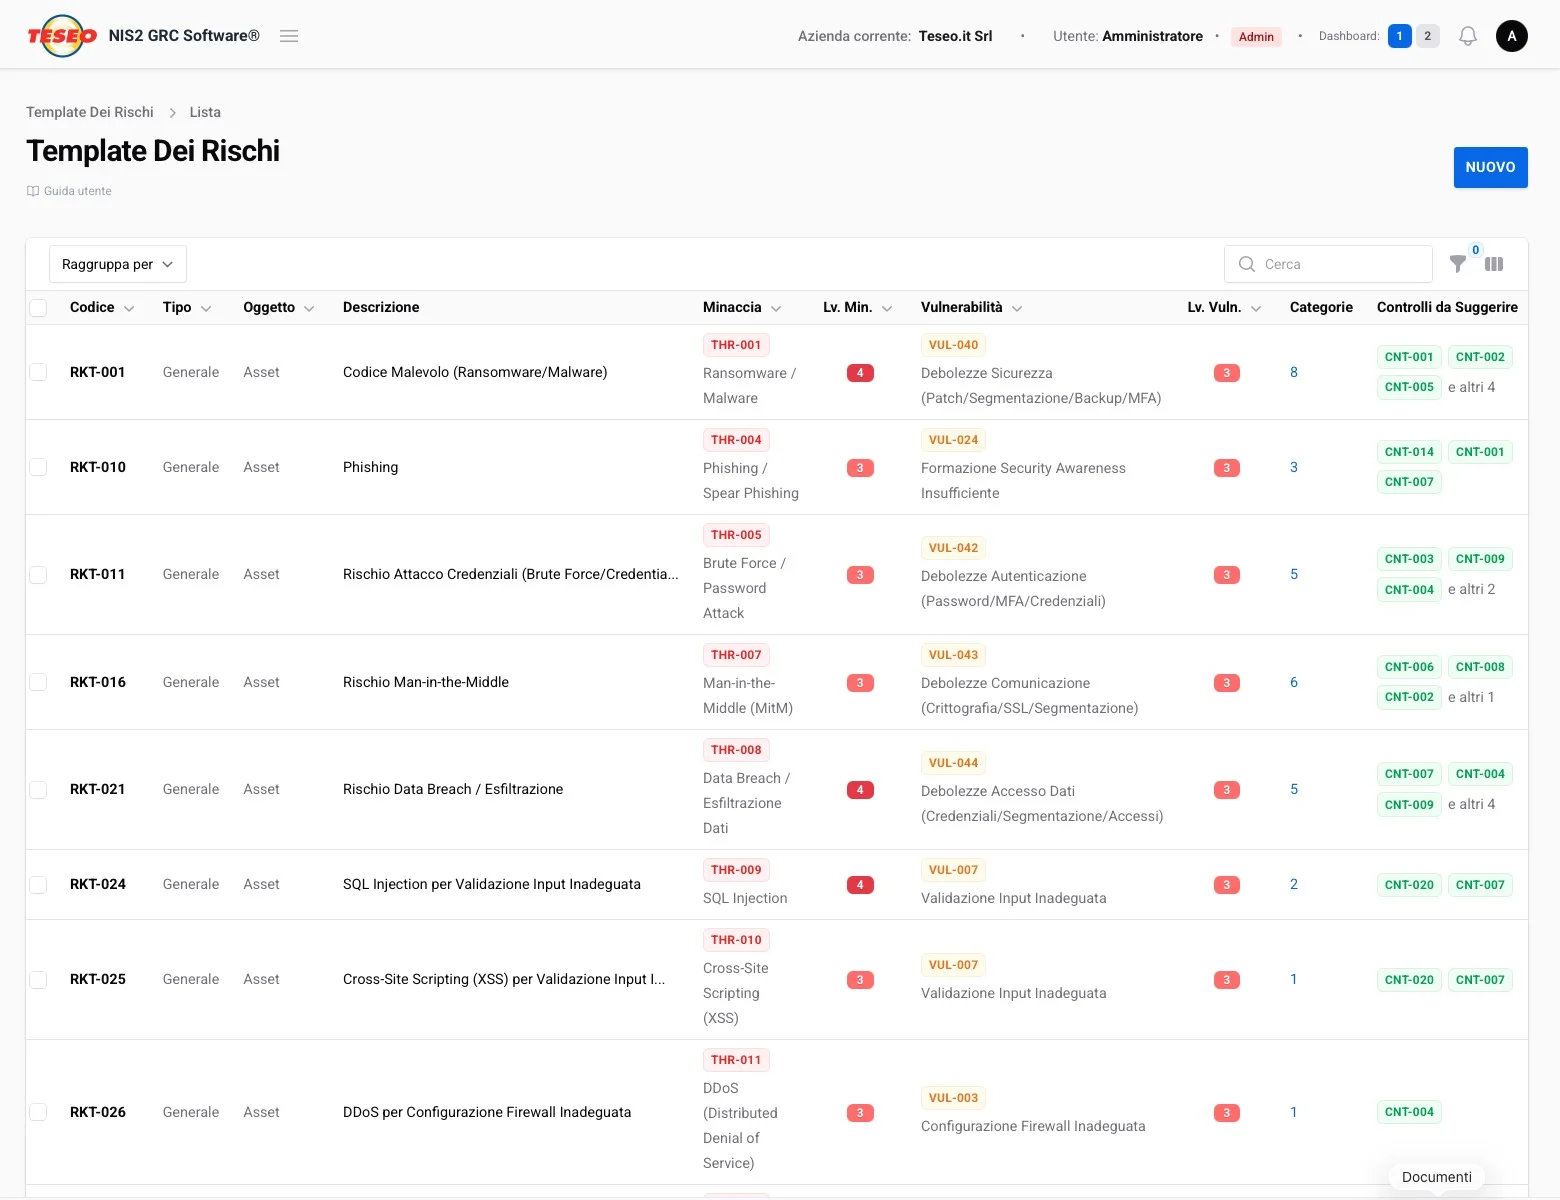
- 50 rischi pronti, ognuno coppia di minaccia e vulnerabilità
- Già collegati ai controlli suggeriti e ai punti delle misure ACN
Controlli e norme
- Quasi 60 template di controlli, con indicatori di monitoraggio
- Le 43 misure e i 116 punti della Determinazione ACN 379907/2025, con il testo integrale
- I 93 controlli dell’Allegato A di ISO/IEC 27001:2022, mappati sulle misure NIS2
- Questionario di assessment NIST CSF con oltre 130 domande
Documentazione
- Oltre 40 template: documenti di ambito e allegati, procedure, moduli, regolamento, manuale, lettera di incarico, report
- Documenti generati con i dati dell’azienda già compilati
- Oltre 40 documenti di compliance collegati alle misure
Fornitori
- Oltre 35 fornitori pronti da importare
- 11 settori di intervento
- Oltre 500 codici CPV, anche più di uno per fornitore
Organizzazione
- 14 ruoli aziendali
- 6 organigrammi pronti: Incident Response Team, Security Operations Center, Business Continuity Management e altri
- Settori, sotto-settori e tipologie di soggetto degli allegati del D.Lgs. 138/2024
Incidenti e continuità
- Tassonomia degli incidenti: 7 categorie e 22 sotto-tipi
- 3 scenari di ripristino: attacco cyber, guasto tecnico, disastro fisico
Vulnerabilità e formazione
- 11 fonti monitorate, tra cui CSIRT Italia, CERT-EU, CVE/NVD e gli advisory dei fornitori
- Oltre 10 metodi di accesso remoto predefiniti
- Moduli formativi pronti per i piani di formazione
Perché conta
Il lavoro più lungo della compliance NIS2 non è compilare: è decidere cosa compilare. Quali processi censire, quali asset considerare, quali rischi valutare, quali controlli applicare.
Con i cataloghi le risposte di partenza ci sono già, costruite sulle specifiche ACN. Il tuo tempo va sulle scelte che riguardano davvero la tua azienda.
Nell’immagine, i template dei rischi: ogni rischio è già una coppia di minaccia e vulnerabilità, con il livello e i controlli da suggerire.
Vuoi vederli in azione?
In una demo di 30 minuti ti mostriamo come si importa un catalogo e come diventa la base della tua compliance.