Fornitori e Supply Chain Risk Management
La gestione del rischio della catena di fornitura: dall’anagrafica dei fornitori alla valutazione dei rischi su ogni fornitura, fino al file per il Portale ACN.
Determinazione ACN 379907/2025
Misure ACN coperte
Le misure sulla catena di approvvigionamento che la piattaforma copre e verifica con il suo check di conformità, insieme ai registri dei fornitori IT, delle non conformità e dei servizi dei fornitori.
- GV.SC-01
- GV.SC-02
- GV.SC-04
- GV.SC-05
- GV.SC-07
- ID.AM-04
Il fornitore non basta: conta la fornitura
La NIS2 chiede di governare i rischi che arrivano dalla catena di approvvigionamento. Ma lo stesso fornitore può gestire il tuo ERP e, insieme, la pulizia degli uffici: il rischio non è lo stesso.
Per questo la piattaforma ragiona per fornitura, il singolo affidamento: la manutenzione dell’ERP, l’hosting, l’assistenza sulla rete. È sulla fornitura che si valutano importanza, ambiti di sicurezza e rischi.
Fornitori, forniture e Portale ACN
Anagrafica con verifica al VIES
- Verifica della partita IVA al VIES: vedi i dati ufficiali, cosa cambierebbe, e li applichi con un clic
- PEC, codice IPA per la Pubblica Amministrazione, contatti
- 11 settori di intervento predefiniti, adattabili alla tua azienda
- Oltre 35 fornitori pronti da importare dal catalogo, con i loro codici CPV
Forniture e importanza
- SLA di presa in carico e di intervento, modalità di assistenza
- Continuità della fornitura: fornitore alternativo, tempi e costi del rientro
- Gli asset a cui il fornitore accede, con il livello di accesso
- Importanza della fornitura da 1 a 4, calcolata da sola su settore, accessi, riservatezza degli asset e processi della BIA
Fornitori rilevanti NIS
- Codici CPV erogati da ciascun fornitore, da un catalogo di oltre 500
- Fornitura ICT e/o non fungibile: il criterio di rilevanza si calcola da solo
- Export per il Portale ACN in .xlsx o .ods, nel formato richiesto
- Prima dell’export, i fornitori con dati mancanti vengono segnalati
I 17 ambiti di sicurezza della fornitura
Per ogni fornitura la piattaforma riporta gli ambiti della Tabella 1 della Determinazione ACN (misura GV.SC-01, punto 2). Ciascuno si segna come non applicabile, non valutato o valutato, con la sua evidenza.
Un soggetto essenziale li vede tutti e 17; un soggetto importante vede i 4 che gli si applicano.
- Affidabilità
- Ruoli
- Risorse umane
- Audit
- Vulnerabilità
- Continuità
- Accessi
- Sicurezza fisica
- Formazione
- Dati
- Reti
- Monitoraggio
- Incidenti
- Sviluppo sicuro
- Manutenzione
- Dismissione
- Subappalto
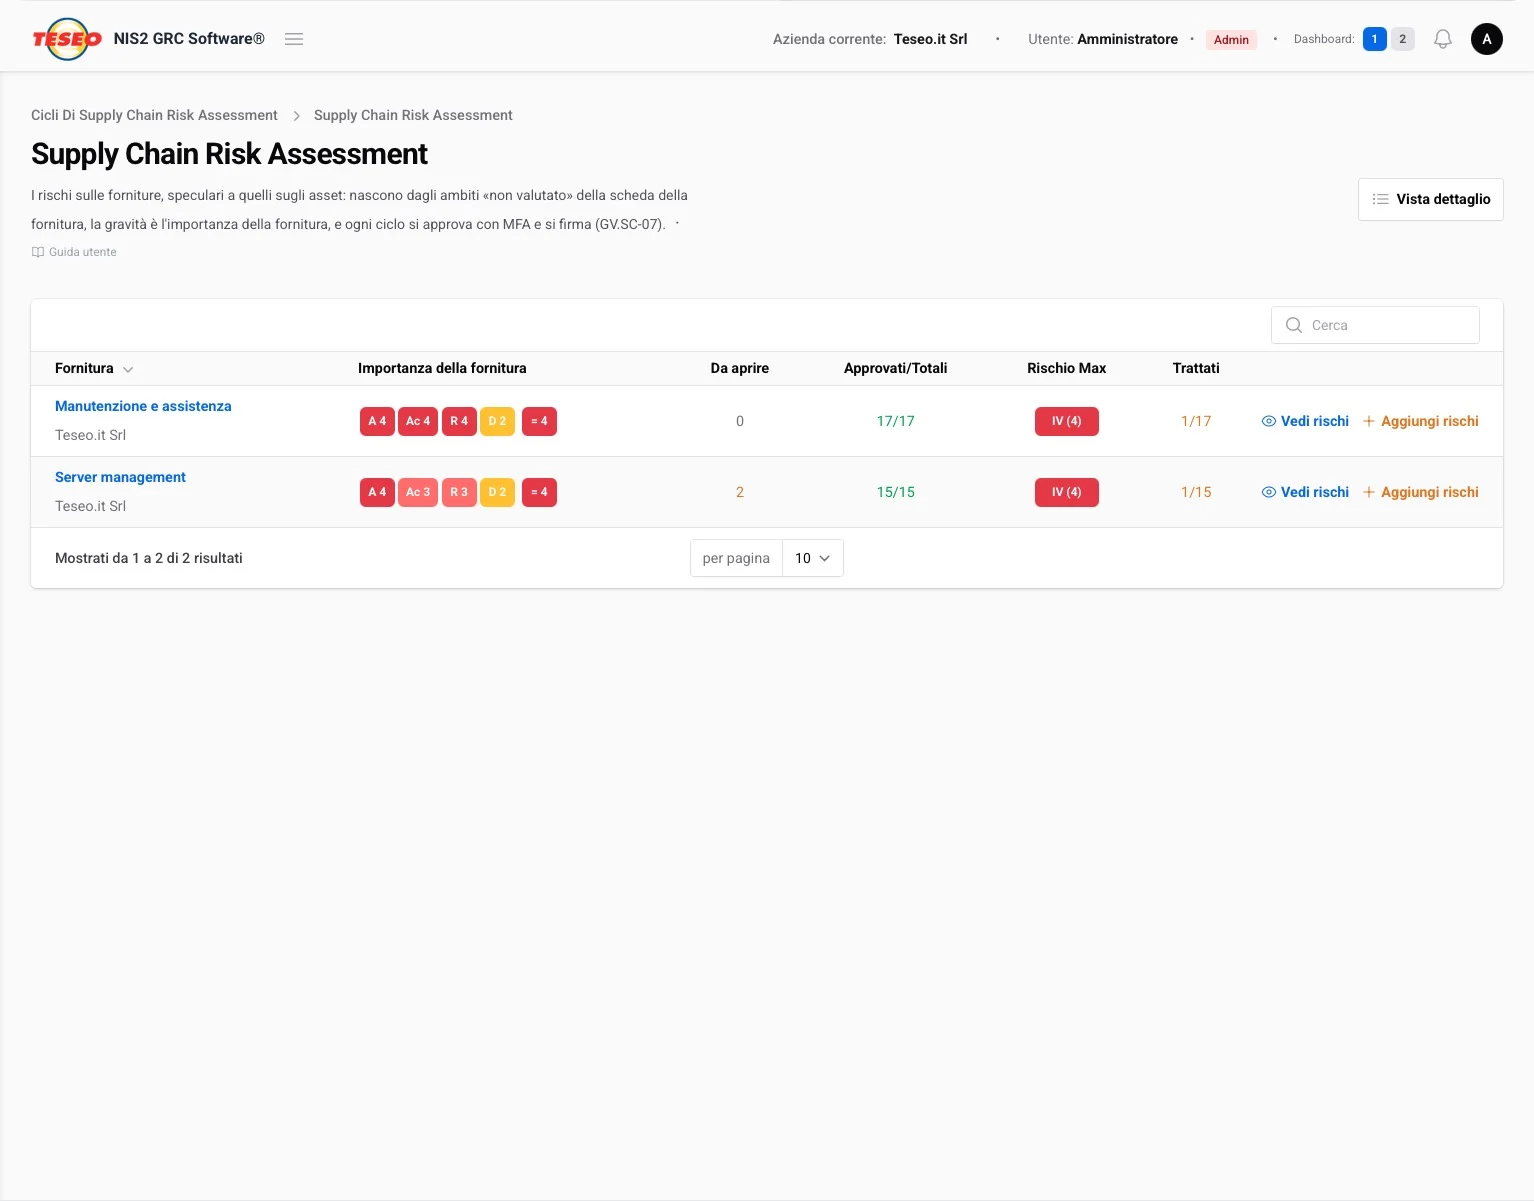
Supply Chain Risk Assessment, passo per passo
La valutazione dei rischi sulle forniture, richiesta dalla misura GV.SC-07: funziona come quella sugli asset, ma parte da ciò che non hai ancora verificato sul fornitore.
- Ogni ambito rimasto «non valutato» diventa un rischio. I 17 modelli di rischio di fornitura, uno per ambito, sono già pronti.
- Dal sommario della fornitura aggiungi con un clic i rischi degli ambiti ancora aperti.
- La gravità è l’importanza della fornitura, dal livello I al IV: nessuna probabilità da stimare, ogni rischio va trattato.
- Approvazione con codice MFA, anche di più rischi insieme: ogni approvazione produce una firma elettronica con verifica di integrità.
- Ogni rischio mostra le misure ACN che copre: GV.SC-01 punto 2 e, per gli ambiti previsti, GV.SC-07 punto 1.
Trattare i rischi di fornitura
Nel Supply Chain Treatment Workspace trovi a sinistra i rischi approvati, dal più grave, e a destra il rischio con il suo trattamento.
- Trattamento già impostato con l’azione proposta dal modello; responsabile e scadenza obbligatori
- Stati pianificato, in corso, completato, sospeso, annullato, con la cronologia
- Al completamento si registrano data, esecutore, note ed evidenze allegate
- In alternativa, il rischio si accetta formalmente con una giustificazione obbligatoria
Valutazione periodica e non conformità
Cicli di valutazione dei fornitori
- Questionario personalizzabile, a partire dal modello standard: sezioni, domande, risposte
- Punteggio da 0 a 100, che tiene conto delle non conformità degli ultimi 12 mesi
- Esito motivato: affidabile, affidabile con riserve, non affidabile
- Approvazione interna con codice MFA e firma elettronica; l’esito diventa lo stato del fornitore
- Frequenza di revisione: le valutazioni in scadenza o scadute sono evidenziate nell’elenco
Non conformità dei fornitori
- Registrate sulla fornitura: disservizio, sicurezza, contrattuale, qualità
- Gravità critica, maggiore o minore, con ticket e azione correttiva
- Tempi di presa in carico e di intervento calcolati, con il rispetto degli SLA verificato in automatico
- Pesano sul punteggio della valutazione successiva
- Registro delle non conformità esportabile in Excel
Clausole contrattuali e riservatezza
- Clausole di riservatezza, NDA, restituzione e cancellazione dei dati documentate come evidenza negli ambiti di sicurezza della fornitura
- Documento pronto sulla sicurezza della catena di approvvigionamento: requisiti contrattuali, clausole obbligatorie, SLA di sicurezza, exit strategy
- Con il registro delle forniture, dei rischi e dei trattamenti generato dai dati
Vuoi vederla in azione?
Ti mostriamo come funziona in una demo di 30 minuti, senza impegno. Raccontaci la tua situazione: ti facciamo vedere come la piattaforma si applica alla tua realtà.