Come abbiamo scritto commentando le nuove FAQ dell’ACN su monitoraggio, vigilanza ed esecuzione, il senso è questo: non basta avere documenti e procedure, bisogna poter dimostrare che sono attuati. Ne abbiamo parlato in FAQ ACN sulla vigilanza NIS2: dopo ottobre conta dimostrare.
Gli ultimi aggiornamenti di Teseo NIS2 GRC Software vanno proprio in questa direzione. Sono quattro: collegano il rischio a ciò che si fa davvero, e ciò che si fa ai documenti e alle misure ACN.
1. Metodi operativi: dal rischio a ciò che si fa davvero
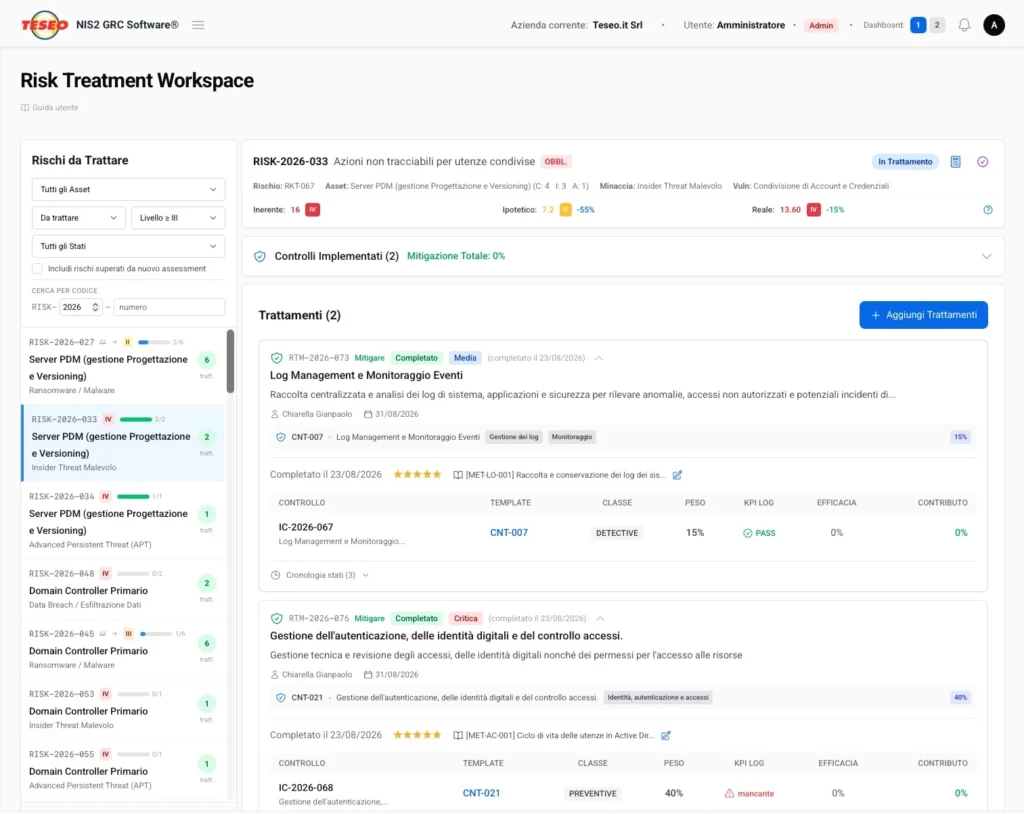
Fra il trattamento di un rischio e il documento che lo attesta mancava un anello: che cosa è stato fatto, concretamente, per chiudere quel trattamento.
Ora c’è il metodo operativo: la descrizione di una pratica reale. Per ogni metodo indichi:
- chi esegue la pratica e chi la verifica;
- con quale strumento e con quale frequenza;
- quale evidenza produce e per quanto la conservi.
Quando un trattamento si completa, indichi con quale metodo è stato chiuso. Il collegamento sta sull’atto di chiusura, non sul trattamento: se un trattamento viene riaperto, può richiudersi con un metodo diverso, e la storia resta leggibile.
Il perimetro del metodo non si scrive a mano. Se il controllo collegato al rischio è configurato per asset, l’asset del rischio entra automaticamente nel perimetro; se è globale, il perimetro resta com’è. Si ricava dai collegamenti e resta aggiornato da sé. I metodi si collegano a rischi e trattamenti già gestiti nella piattaforma.
2. Procedure operative: documenti che raccontano l’operato
Dai metodi operativi nascono le procedure operative: dieci documenti, uno per area operativa, che si affiancano ai documenti di ambito già a catalogo.
La differenza rispetto a un documento tradizionale è sostanziale: la procedura elenca solo i metodi che un trattamento ha davvero adottato, non tutti quelli scritti. Un metodo documentato e mai applicato non compare. Il documento descrive l’operato, non le intenzioni. Ed è ciò che serve per dimostrare l’attuazione.
Eccezioni motivate
Per i punti che lo ammettono, se un punto non è coperto registri un’eccezione motivata, nelle due forme previste dalla Determinazione ACN 379907/2025: l’esito della valutazione del rischio, oppure «motivate e documentate ragioni normative o tecniche». L’eccezione cita i rischi valutati, il ciclo di valutazione che li ha prodotti e la firma di chi l’ha approvata.
I documenti di procedura e di eccezione si generano dai dati già inseriti, come il resto della documentazione per l’audit.
3. Inventario hardware: la scheda del dispositivo si completa
La scheda di ogni dispositivo è ora divisa in tre sezioni: Generale, Hardware e Rete.
Per i dispositivi monitorati con Wazuh, uno dei connettori disponibili, i dettagli arrivano in automatico:
- processore: modello, core, frequenza;
- memoria: totale e occupazione;
- numero di serie della scheda;
- tutte le interfacce di rete, con MAC, indirizzi IP, DHCP, stato e MTU.
Il MAC è ricercabile dalla lista dei dispositivi. Per i dispositivi monitorati, l’inventario resta aggiornato senza inserimenti manuali e, quando serve ricostruire i collegamenti di rete, è più facile incrociarlo con le tabelle MAC degli switch.
4. Le misure ACN nel Risk Assessment
Le misure della Determinazione ACN 379907/2025 hanno ora un archivio proprio, consultabile: 43 misure articolate in 116 punti, ciascuno con il testo dell’allegato. Di questi, 87 valgono per entrambi i profili e 29 per i soli essenziali.
Il catalogo dei rischi ora vi si collega: ogni rischio dichiara a quali punti normativi risponde, e da ogni misura risali ai rischi che la coprono.
Precisione al singolo punto, per profilo
La distinzione fra soggetti essenziali e importanti è a livello di punto, non solo di misura. Ad esempio, la misura GV.RR-04 è dovuta da entrambi i profili, ma i suoi punti 4 e 5 solo dagli essenziali.
Un soggetto importante vede così che cosa gli è davvero richiesto, senza inseguire requisiti che non lo riguardano; un essenziale vede l’estensione che lo distingue. Per ogni punto è dichiarato anche se ammette un’eccezione motivata (sono dieci) o se dipende dall’esito della valutazione del rischio (sono dodici).
Il grado di copertura
Nel prospetto del Risk Assessment, i punti che dipendono dalla valutazione del rischio e si valutano sugli asset sono elencati con il loro grado di copertura: per ogni punto e per ogni categoria di asset vedi la percentuale di asset coperti, calcolata solo sugli asset a cui il punto si applica. Da lì apri l’elenco degli asset, coperti o scoperti.
Aggiornamento di ottobre 2026
È disponibile GURU, l’assistente AI per la compliance. Si apre da qualsiasi schermata: gli fai domande sul tuo stato di conformità e ti aiuta anche a scrivere metodi operativi ed eccezioni motivate. Come funziona e come tratta i dati è spiegato nella pagina GURU, l’assistente AI.
Una catena che si può mostrare
Messe insieme, le quattro novità formano una catena leggibile: il rischio, il trattamento che lo affronta, il metodo con cui è stato chiuso, la procedura che lo descrive, la misura ACN a cui risponde. E dove un punto ammette un’eccezione e non lo applichi, l’eccezione motivata con la sua firma.
È questo che serve davanti a una verifica: non un fascicolo preparato per l’occasione, ma l’operato reale, con le sue evidenze. Una panoramica di tutte le funzioni è nella pagina Piattaforma.