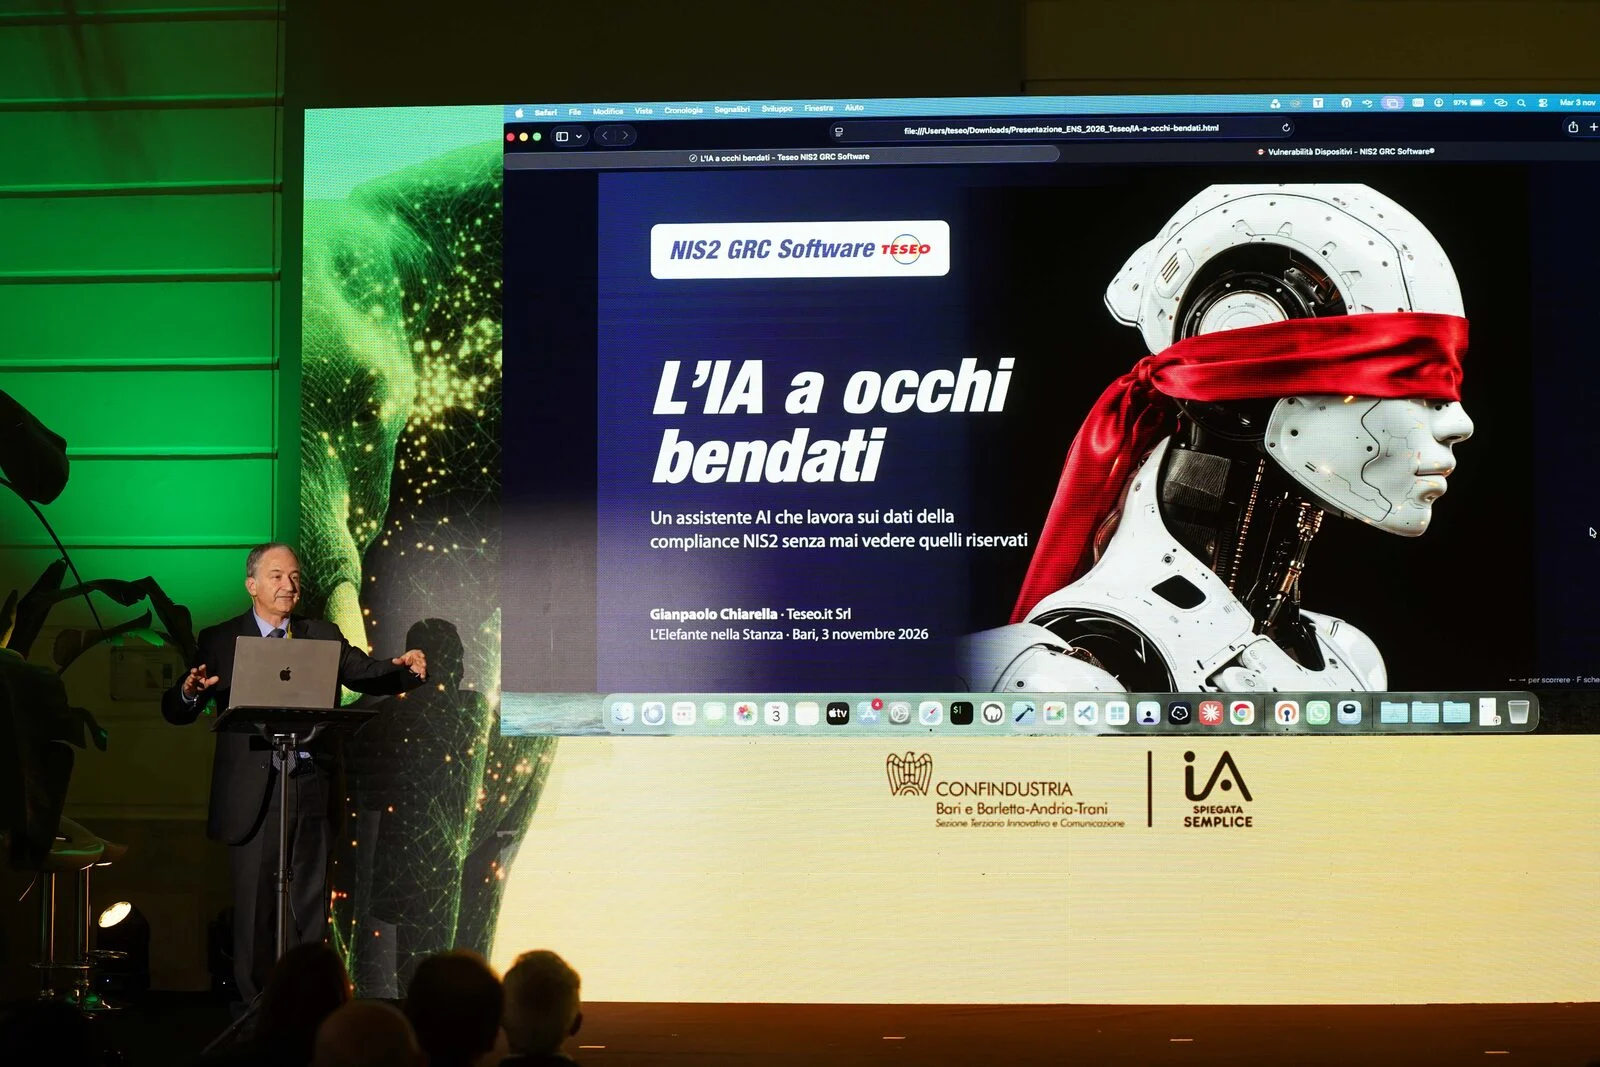
Il 3 e 4 novembre Bari ha ospitato L’Elefante nella Stanza, la manifestazione di Confindustria Bari e Barletta-Andria-Trani, Sezione Terziario Innovativo e Comunicazione, dedicata all’intelligenza artificiale spiegata semplice. Il 3 novembre alle 17:15 Gianpaolo Chiarella, progettista di Teseo NIS2 GRC Software, è salito sul palco con un intervento dal titolo «L’IA a occhi bendati»: come un assistente AI può lavorare sui dati della compliance NIS2 senza mai vedere quelli riservati.
Il punto di partenza: cosa c’è dentro una piattaforma GRC
Una piattaforma GRC raccoglie in un unico posto tutta la sicurezza dell’azienda: chi decide, cosa rischia, come dimostra di essere in regola.
- Governance: ruoli e responsabilità, organigrammi, approvazioni del management con firma e storico.
- Risk: asset, processi, rischi, vulnerabilità e fornitori, valutati, trattati e monitorati nel tempo.
- Compliance: misure ACN, documenti, registri, incidenti e file per il Portale ACN, generati dai dati.
Il problema: quei dati fanno gola a chi vuole colpire
Proprio perché è completo, il database della compliance contiene informazioni molto delicate: indirizzi IP e sistemi, vulnerabilità note e non ancora risolte, nomi e ruoli delle persone chiave, fornitori che accedono ai sistemi anche da remoto, rischi non trattati, procedure e tempi di ripristino. È, in pratica, la mappa dei punti deboli dell’azienda.
Eppure, per essere davvero utile, un assistente AI deve poter interrogare quel database e incrociare i dati: quali asset hanno vulnerabilità critiche, quali rischi non hanno un trattamento, quali fornitori accedono ai sistemi rilevanti. Da qui la domanda dell’intervento: come fa l’AI a lavorare sui dati senza vederli?
La soluzione: pseudonimizzazione e traduzione bidirezionale
In Teseo NIS2 GRC Software, tra la piattaforma e GURU, l’assistente AI, lavora un motore di traduzione che funziona nei due sensi.
- All’andata trasforma nomi e indirizzi in codici: «Server Contabilità · 192.168.10.25 · Mario Rossi» diventa «ASSET-0042 · IP-07 · PERSONA-12».
- GURU interroga e incrocia una copia pseudonimizzata dei dati: ragiona sui codici e non vede mai i nomi.
- Al ritorno il motore rimette i nomi veri, solo sul tuo schermo: «Su ASSET-0042 manca il test di ripristino» diventa «Sul Server Contabilità manca il test di ripristino».
Tre principi tengono insieme il sistema. La tabella di corrispondenza tra nomi e codici non esce mai dalla piattaforma. GURU lavora in sola lettura: consulta, spiega e suggerisce, ma non modifica nulla. E la protezione è privacy by design: sta nell’architettura, sin dal progetto, non in una regola aggiunta dopo.
La prova dal vivo
Sul palco l’intervento si è chiuso con una dimostrazione. La domanda posta a GURU è stata: «Secondo te la valutazione dei rischi che ho fatto sull’AST-066 è completa?»
GURU ha risposto con i nomi veri, anche se non li aveva mai visti. Ha incrociato asset, rischi e misure ACN, ha trovato cosa mancava e ha indicato cosa fare, passo per passo, lasciando la modifica a chi gestisce la compliance.
Il resoconto della giornata, con uno sguardo più generale sull’uso dell’intelligenza artificiale con i dati riservati, è anche sul blog di Teseo.it.
Vuoi vedere GURU al lavoro sui casi della tua azienda? Te lo mostriamo in una demo di 30 minuti, senza impegno.